AgentDock: en kontrollerad körmiljö för agentdrivna systemuppgifter
agentdock, utvecklad av Uvwt, är en Model Context Protocol (MCP) server som tillhandahåller en kontrollerad körmiljö för AI-agenter. Den låter agenter köra kod, redigera filer, köra kommandon i skalet, hantera Git-repositorier och automatisera webbläsare utan att ge direkt värdåtkomst. Verktyget betonar containeriserad körning, beständiga sessioner och orkestrering av flera enheter. Det riktar sig till AI-utvecklare, systemadministratörer och avancerade användare som behöver säkra, produktionsklara agentarbetsflöden.
Vilka uppgifter kan du faktiskt använda det för?
agentdock fungerar som en körmiljö där agenter utför konkreta systemnivåjobb snarare än konversationsuppgifter. I praktiken accepterar servern agentförfrågningar och tillhandahåller miljöer för att köra skript, utföra webbläsarautomatisering, redigera projektfiler och utföra versionskontrolloperationer. Exempel på stödda uppgifter inkluderar automatiserade Git-commits, skriptexekvering inuti containrar och programmatisk filredigering; dessa motsvarar direkt utvecklararbetsflöden som kräver förhöjd men kontrollerad åtkomst.
Hur säkra och förutsägbara är agentexekveringar?
Säkerhet implementeras genom att köra agentåtgärder inuti isolerade Docker-containrar, vilket förhindrar direkta förändringar i värdoperativsystemet. Beständiga sessioner bevarar miljöstatus mellan interaktioner medan containergränser begränsar laterala effekter. Säkerhetshandelsavtal förblir operationella: containerkonfiguration, bildhärdning och orkestreringsinställningar bestämmer den faktiska isoleringsstyrkan och måste hanteras av operatörer för att upprätthålla den avsedda skyddsmodellen.
Vilka ingångar och miljö krävs?
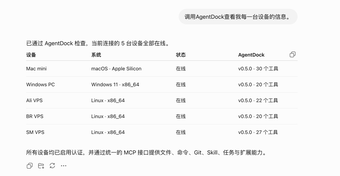
Servern är en Go-baserad applikation som kräver en Docker-körning och fungerar som en MCP-server för kompatibla klienter. Stödda distributionsmål inkluderar Linux och macOS, och Windows via Docker Desktop. Miljökrav inkluderar därför en fungerande Docker-installation och nätverksåtkomst för orkestrering av flera enheter, vilket formar var verktyget kan distribueras och hur agenter når fjärrmaskiner.
Passar det in i utvecklar- och driftsarbetsflöden?
Designen riktar sig till utvecklare och systemadministratörer som behöver kontrollerbar agentexekvering över lokala och fjärrmaskiner. Den öppna källkoden stöder anpassning och inspektion, och orkestrering av flera enheter låter team samordna uppgifter över en flotta av servrar. Operationella överväganden inkluderar containerlivscykelhantering, konfiguration av fjärråtkomst och integration med befintliga CI/CD- eller övervakningssystem för att hålla agentaktivitet reviderbar och stabil.
Praktiskt val för operatörshanterade agentutplaceringar
agentdock passar utvecklare och administratörer som kräver en serverklass, inspektionsbar körning för att låta agenter utföra systemuppgifter samtidigt som de behåller operativ kontroll. Verktygets öppen källkodsdesign och orkestreringsfokus gör det lämpligt för utplacering inuti utvecklarhanterade miljöer; förvänta dig pågående administrativt arbete för att konfigurera containrar, underhålla bilder och driva kors-enhetsorkestrering pålitligt. För team som är beredda att acceptera det operativa ansvaret ger det en tydlig väg till säkrare agentisk automatisering.